

練習できるPaloalto Network Security Administrator PCNSA日本語問題集オンライン試験練習テスト詳細な解釈付き!PCNSA日本語合格にストレスなし!
PCNSA日本語練習テスト2024年最新ので更新されました
質問 # 59
管理者は、トラフィック ログの interzone-default ルールに一致するトラフィックを確認したいと考えています。
このログ記録を有効にする正しいプロセスは何ですか1?
- A. interzone-default ルールを選択し、[アクション] タブでルールを編集します。 [セッション開始時にログ] を選択し、[OK] をクリックします。
- B. interzone-default ルールを選択し、「アクション」タブで「オーバーライド」をクリックし、「セッション終了時のログ」を選択して「OK」をクリックします。
- C. このルールではトラフィック ログがデフォルトで有効になっており、それ以上のアクションは必要ありません
- D. ゾーン間デフォルト ルールを選択し、[アクション] タブでルールを編集します。 [セッション終了時にログを記録] を選択し、[OK] をクリックします。
正解:B
質問 # 60
ファイアウォールを構成できる最小頻度で、新しいwildfireアンチウイルスシグネチャを確認してください。
- A. 1分ごと
- B. 24時間ごと
- C. 30分ごと
- D. 5分ごと
正解:D
質問 # 61
URL カテゴリは、どの 2 つのポリシー タイプの一致基準として使用できますか? (2 つ選択してください。)
- A. 認証
- B. 復号化
- C. NAT
- D. アプリケーションのオーバーライド
正解:A、B
質問 # 62
FTP で転送された悪意のあるファイルを通じてホストに感染する新しいマルウェアに関する通知を受け取ります。
ファイアウォールの脅威シグネチャ データベースを更新した後、どのセキュリティ プロファイルがこの脅威を検出し、内部ネットワークを保護しますか?
- A. 送信セキュリティ ポリシー ルールに適用されるデータ フィルタリング プロファイル。
- B. 脆弱性保護プロファイルが送信セキュリティ ポリシー ルールに適用されました。
- C. 受信セキュリティ ポリシー ルールにウイルス対策プロファイルが適用されました。
- D. 受信セキュリティ ポリシー ルールに適用される URL フィルタリング プロファイル。
正解:C
質問 # 63
サイバー攻撃のライフサイクル図を前提として、攻撃者が標的のマシンの脆弱性に対して悪意のあるコードを実行できる段階を特定します。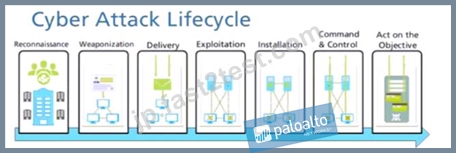
- A. 目的に基づいて行動する
- B. 偵察
- C. インストール
- D. 搾取
正解:D
質問 # 64
アプリケーションフィルターを設定するときに選択可能な属性を一覧表示するオプションはどれですか?
- A. 名前、カテゴリ、テクノロジー、リスク、および特性
- B. カテゴリ、サブカテゴリ、テクノロジー、リスク、および特性
- C. カテゴリ、サブカテゴリ、テクノロジー、および特性
- D. カテゴリ、サブカテゴリ、リスク、標準ポート、およびテクノロジー
正解:B
質問 # 65
管理者は、LANゾーン内のDNSトラフィックと一致するセキュリティポリシールールを作成する必要があります。また、DMZゾーン内のDNSトラフィックと一致する必要があります。管理者は、DMZゾーンとLANゾーン間のトラフィックを許可したくありません。
どのセキュリティポリシールールタイプを使用する必要がありますか?
- A. ユニバーサル
- B. ゾーン間
- C. デフォルト
- D. ゾーン内
正解:D
質問 # 66
Panorama を使用して管理対象デバイスへのコンテンツ更新をスケジュールするには、PAN-OS 10.2 のどのパスが使用されますか?
- A. [パノラマ] > [コンテンツ更新] > [デバイス導入] > [スケジュール] > [追加]
- B. [パノラマ] > [デバイス展開] > [コンテンツ更新] > [スケジュール] > [追加]
- C. [パノラマ] > [動的更新] > [デバイス展開] > [スケジュール] > [追加]
- D. [パノラマ] > [デバイス展開] > [動的更新] > [スケジュール] > [追加]
正解:D
解説:
https://docs.paloaltonetworks.com/pan-os/10-1/pan-os-upgrade/upgrade-panorama/deploy-updates-to-firewalls-log-collectors-and-wildfire-appliances-using-panorama/schedule-a-content-update-using-panorama
質問 # 67
セキュリティ ポリシー ルールベースをグループとして表示するにはどのパラメータが使用されますか?
- A. タイプ
- B. サービス
- C. タグ
- D. アクション
正解:C
解説:
You must create a tag before you can group rules using that tag. After you assign grouped rules by a tag, View Rulebase as Groups to see a visual representation of your policy rulebase based on the assigned tags. While viewing your rulebase as groups, the policy order and priority is maintained. In this view, select the group tag to view all rules grouped by that tag.
https://docs.paloaltonetworks.com/pan-os/11-0/pan-os-web-interface-help/objects/objects-tags
質問 # 68
ゼロトラスト アーキテクチャの指針となる原則を説明している定義はどれですか?
- A. 信頼しない、接続しない
- B. 信頼、しかし真実
- C. 決して信用せず、常に検証する
- D. 常に接続して検証する
正解:C
解説:
Explanation/Reference:
Reference:
https://www.paloaltonetworks.com/cyberpedia/what-is-a-zero-trust-architecture
質問 # 69
Palo Alto Networks EDL Hosting Sen/ice を使用するための要件は何ですか?
- A. 追加の有料サブスクリプション
- B. PAN-OS 10.1 の最小バージョンで実行されているファイアウォール デバイス
- C. サポートされている Palo Alto Networks ファイアウォールまたは Prisma Access ファイアウォール
- D. 無料の追加サブスクリプション
正解:C
質問 # 70
外部ゾーンタイプは、どのタイプのオブジェクト間でトラフィックを渡すために使用されますか?
- A. レイヤー3インターフェース
- B. 仮想システム
- C. 仮想ルーター
- D. レイヤー2インターフェース
正解:B
質問 # 71
ウイルス対策セキュリティ プロファイルの [アクション] タブで編集できるアクション列はどれですか?
- A. ウイルス
- B. スパイウェア
- C. 署名
- D. トロイの木馬
正解:C
解説:
https://docs.paloaltonetworks.com/pan-os/11-0/pan-os-web-interface-help/objects/objects- security-profiles-antivirus
質問 # 72
管理者がセキュリティ ポリシー ルール ベースで未使用のルールを確認できるようにする機能はどれですか?
- A. ルールベースをグループとして表示
- B. ポリシーオプティマイザー
- C. セキュリティ ポリシー タグ eb
- D. ポリシー一致のテスト
正解:B
解説:
Policy Optimizer provides a simple workflow to migrate your legacy Security policy rulebase to an App-ID based rulebase, which improves your security by reducing the attack surface and gaining visibility into applications so you can safely enable them. Policy Optimizer can also identify unused rules, duplicate rules, and rules that can be merged or reordered to optimize your rulebase. You can use Policy Optimizer to review the usage statistics of your rules and take actions to clean up or modify your rulebase as needed1. Reference: Security Policy Rule Optimization, Updated Certifications for PAN-OS 10.1, Free PCNSE Questions for Palo Alto Networks PCNSE Exam
質問 # 73
スクリーンショットに基づいて、含まれているグループの目的は何ですか?
- A. ユーザー名をグループ名にマップするために使用されます。
- B. ファイアウォールの管理を許可したユーザーのみが含まれます。
- C. RADIUS認証サーバーからインポートされるグループです。
- D. ファイアウォールの資格情報に基づいて表示されるグループのみです。
正解:C
質問 # 74
「105 1 1/0 127 248 2」はどのタイプのアドレスオブジェクトですか?
- A. IPサブネット
- B. IPワイルドカードマスク
- C. IPネットマスク
- D. IP範囲
正解:B
質問 # 75
違法または非倫理的な素材を配布するために攻撃者がサービスを頻繁に使用するコンテンツにほとんど制限を課さないホスティングプロバイダーからのトラフィックを防ぐのに役立つ機能はどれですか?
- A. パロアルトネットワークスのC&CIPアドレス
- B. パロアルトネットワークスの既知の悪意のあるIPアドレス
- C. パロアルトネットワークスの高リスクIPアドレス
- D. パロアルトネットワークスの防弾IPアドレス
正解:D
解説:
To block hosts that use bulletproof hosts to provide malicious, illegal, and/or unethical content, use the bulletproof IP address list in policy.
https://knowledgebase.paloaltonetworks.com/KCSArticleDetail?id=kA10g000000PM0pCAG
質問 # 76
ルーティングやスイッチングを必要とせず、許可されたトラフィックを通過させる前にセキュリティまたは NAT ポリシー ルールを適用するインターフェイス タイプはどれですか?
- A. レイヤー2
- B. 仮想ワイヤー
- C. タップ
- D. レイヤ 3
正解:B
解説:
A virtual wire logically binds two Ethernet interfaces together, allowing for all traffic to pass between the interfaces, or just traffic with selected VLAN tags (no other switching or routing services are available). You can create virtual wire subinterfaces to classify traffic according to an IP address, IP range, or subnet. A virtual wire requires no changes to adjacent network devices.
A virtual wire can bind two Ethernet interfaces of the same medium (both copper or both fiber optic), or bind a copper interface to a fiber optic interface.
質問 # 77
2つの事前定義されたAntiSpywareプロファイルとは何ですか?(2つ選択してください。)
- A. 安全
- B. 厳格
- C. デフォルト
- D. 標準
正解:B、C
質問 # 78
上記の詳細なログ情報を考慮すると、ファイアウォール トラフィック検査の結果はどうなりましたか?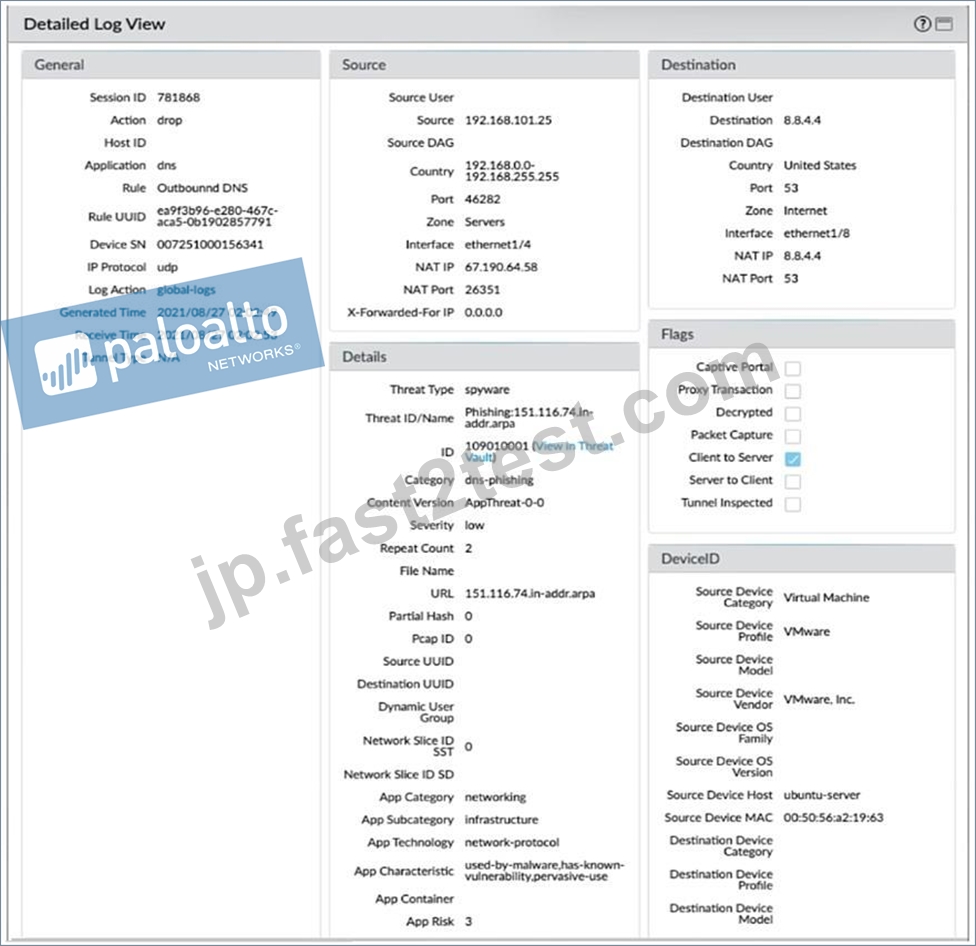
- A. スパイウェア対策プロファイル アクションによってブロックされました。
- B. カテゴリ DNS フィッシングを拒否しました。
- C. ウイルス対策セキュリティ プロファイル アクションによってブロックされました。
- D. 不正な試行によりトラフィックが拒否されました。
正解:A
質問 # 79
ファイル ブロック プロファイルで、重要なアプリをサポートするファイル タイプを許可するには、次の 2 つのアクションを実行する必要がありますか? (2つお選びください。)
- A. Strict プロファイルを編集します。
- B. URL フィルタリングを使用して、ユーザーがファイルを転送できるカテゴリを制限します。
- C. アクションを続行に設定します。
- D. Strict プロファイルを複製して編集します。
正解:A、D
質問 # 80
パロアルトネットワーク セキュリティ オペレーティング プラットフォームのアーキテクチャをその説明と一致させます。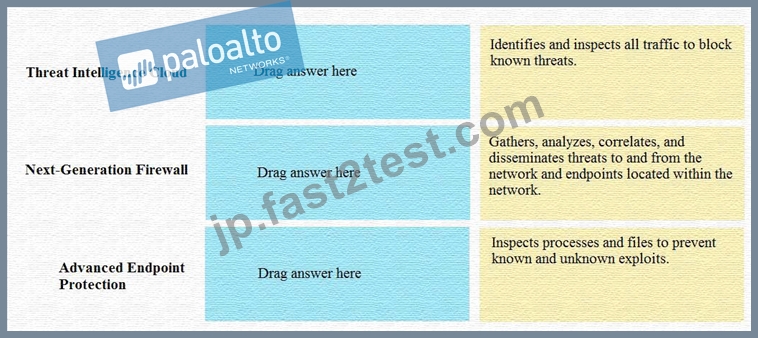
正解:
解説: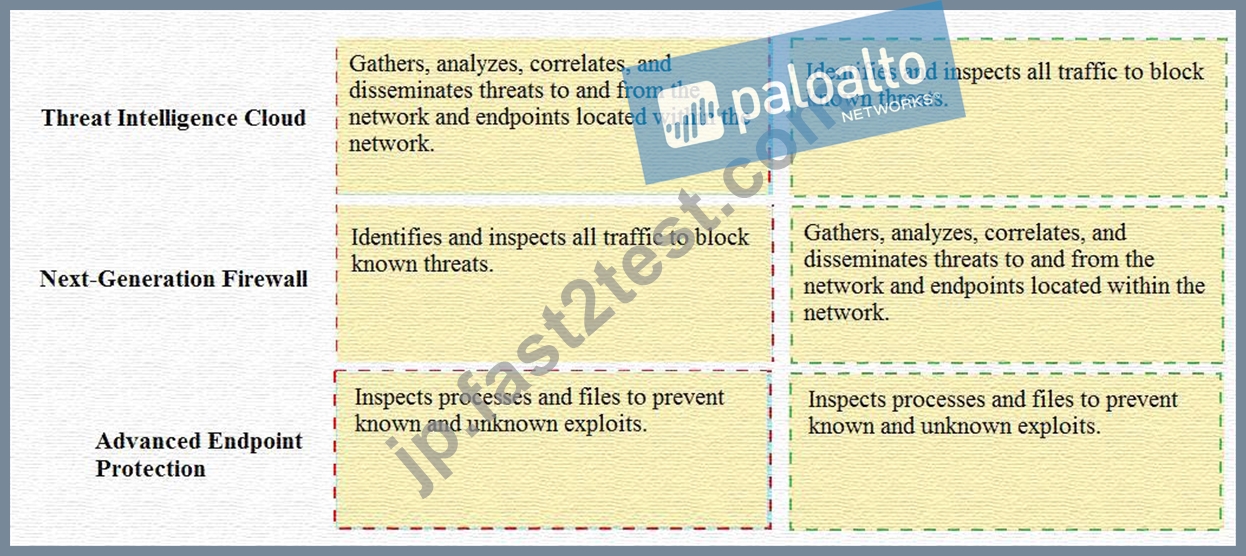
Explanation:
Threat Intelligence Cloud - Gathers, analyzes, correlates, and disseminates threats to and from the network and endpoints located within the network.
Next-Generation Firewall - Identifies and inspects all traffic to block known threats Advanced Endpoint Protection - Inspects processes and files to prevent known and unknown exploits
質問 # 81
図に基づいて、SSL / TLSサービスプロファイル構成オプションの目的は何ですか?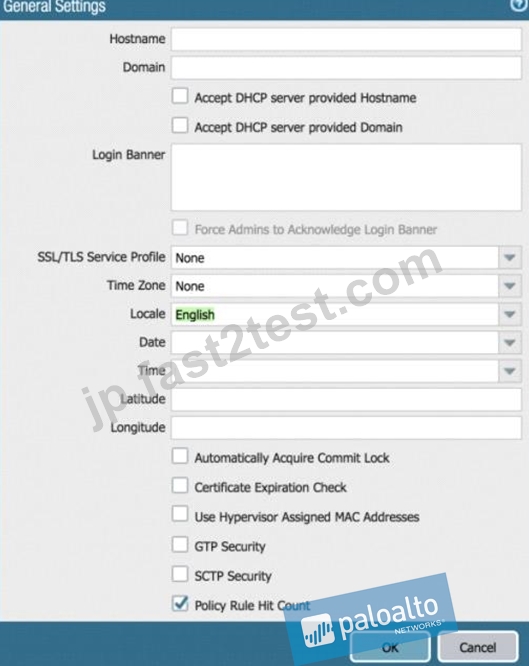
- A. 管理インターフェースを保護するために使用されるSSUTLS暗号化強度を定義します。
- B. クライアントのブラウザを検証するために使用されるCA証明書を定義します。
- C. 管理インターフェースからクライアントのブラウザに送信する証明書を定義します。
- D. ファイアウォールのグローバルSSL / TLSタイムアウト値を定義します。
正解:C
質問 # 82
......
ベストPCNSA日本語学習材料と試験準備問題はここにある:https://jp.fast2test.com/PCNSA-JPN-premium-file.html