

更新された2024年08月07日 300-730日本語試験問題集でPDF問題とテストエンジン
最新(2024)Cisco 300-730日本語試験問題集
質問 # 76
ネットワーク エンジニアは、500 人の同時ユーザーをサポートし、クライアントからのすべてのトラフィックが確実に ASA を通過し、ユーザーが内部インターフェイス サブネット (192.168.0.0/24) 上のすべてのデバイスにアクセスできるようにする SSLVPN Cisco AnyConnect ソリューションを実装する必要があります。他のすべての構成が適切に設定されていると仮定すると、このソリューションを実装する構成はどれですか?
- A. オプション D
- B. オプションC
- C. オプションA
- D. オプション B
正解:C
質問 # 77
Cisco AnyConnectセキュアモビリティクライアントは、1つのユーザグループにIKEv2を使用し、別のグループにSSLを使用するように設定されています。管理者がCisco ASAで新しいAnyConnectリリースを設定すると、IKEv2ユーザーは接続時にそれを自動的にダウンロードできません。何が問題でしょうか?
- A. クライアントソフトウェアの更新は、IKEv2ではサポートされていません。
- B. クライアントサービスが有効になっていません。
- C. 影響を受けるユーザーに対してXMLプロファイルが正しく構成されていません。
- D. 新しいクライアントイメージは、現在のリリースと同じメジャーリリースを使用していません。
正解:B
解説:
https://community.cisco.com/t5/vpn/anyconnect-service-port-not-enabled/td-p/2968124
質問 # 78
週末に、管理者がファイアウォール上の Cisco ASA イメージをアップグレードしたところ、ユーザが Cisco AnyConnect を使用して本社サイトに接続できないことに気付きました。この問題の解決策は何ですか?
- A. Cisco AnyConnect クライアント ドライバをアップグレードして、Cisco ASA ソフトウェア イメージと互換性を持たせます。
- B. Cisco AnyConnect Start Before Logon モジュールをアップグレードして、Cisco ASA ソフトウェア イメージと互換性を持たせます。
- C. Cisco AnyConnect ネットワーク アクセス モジュールをアップグレードして、Cisco ASA ソフトウェア イメージと互換性を持たせます。
- D. Cisco AnyConnect クライアントのバージョンをアップグレードして、Cisco ASA ソフトウェア イメージと互換性を持たせます。
正解:D
解説:
https://www.cisco.com/c/en/us/td/docs/security/asa/compatibility/asa-vpn-compatibility.html#Cisco_Reference.dita_60cec583-01b8-4cb2-a6e3-2fe87a6b0f82
質問 # 79
IPsec-proposal 構成オプションを使用する必要があるリモート アクセス VPN テクノロジはどれですか?
- A. クライアントレス SSLVPN
- B. IKEv2 ベースの VPN
- C. IKEv1 ベースの VPN
- D. SSLVPN フル トンネル
正解:B
解説:
https://www.cisco.com/c/en/us/td/docs/security/asa/asa96/configuration/vpn/asa-96-vpn-config/vpn-remote-access.html
質問 # 80
エンジニアは、Cisco ASA で構成されたサイト間 VPN トンネルの事前共有キーをどこで構成する必要がありますか?
- A. tunnel group
- B. crypto map
- C. group policy
- D. isakmp policy
正解:A
質問 # 81
展示を参照してください。
グループ Cisc012345678 に示されている Cisco VPN のタイプはどれですか?
- A. クライアントレス SSLVPN
- B. Cisco AnyConnect クライアント VPN
- C. GETVPN
- D. DMVPN
正解:B
質問 # 82
Cisco IOS GETVPN のキー サーバの 2 つの目的は何ですか? (2つ選んでください。)
- A. 暗号化ポリシーを維持する
- B. グループメンバーを認証する
- C. ルーティング情報を配布する
- D. 暗号化キーをダウンロードする
- E. データトラフィックを暗号化する
正解:A、B
質問 # 83
展示を参照してください。
DMVPN フェーズ 2 の構成から導き出されるべき 2 つの結論はどれですか? (2つ選んでください。)
- A. EIGRP は動的ルーティング プロトコルとして使用されます。
- B. EIGRP ネイバー隣接は失敗します。
- C. ネクストホップセルフが必要です。
- D. EIGRP ルートの再配布は許可されません。
- E. スポーク間通信が許可されます。
正解:A、E
質問 # 84
IPv6 FlexVPNのスポークからハブへの接続障害のトラブルシューティングに使用されるコマンドはどれですか。
- A. show crypto isakmp sa
- B. show crypto ikev2 sa
- C. show crypto identity
- D. show crypto gkm
正解:B
解説:
Reference:
https://www.cisco.com/c/en/us/support/docs/security/flexvpn/116413-configure-flexvpn-00.pdf
質問 # 85
ネットワーク エンジニアは、リモート ユーザが内部 HTTP サーバにアクセスできるようにするクライアントレス VPN の設定をほぼ完了しました。ユーザはユーザ名とパスワードを 2 回入力する必要があります。1 回目はクライアントレス VPN Web ポータルで、もう 1 回は内部 HTTP サーバへのログインです。Cisco ASA と HTTP サーバは、同じ Active Directory サーバを使用してユーザを認証します。ユーザーがパスワードを 1 回だけ入力できるようにするには、次のどの手順を実行する必要がありますか?
- A. NTLM 認証を使用して自動サインオンを構成します。
- B. HTTP サーバーのスマート トンネルを作成します。
- C. LDAPS を使用し、クライアントレス トンネル グループにパスワード管理を追加します。
- D. SAML 2.0 IDP を介してユーザーを認証するように Cisco ASA をセットアップします。
正解:A
解説:
https://www.cisco.com/c/en/us/support/docs/security-vpn/webvpn-ssl-vpn/119417-config-asa-00.html#anc17
質問 # 86
ネットワーク エンジニアが、Cisco ASA でクライアントレス SSLVPN をセットアップしています。リモート ユーザーは、URL example.com を介して内部 Web サーバーにアクセスできる必要があります。このタスクを達成する 2 つのステップはどれですか? (2つ選んでください。)
- A. Cisco ASA が Web サーバーに到達できるようにルーティングを構成します。
- B. ユーザーのコンピューターが Web サーバーに到達できるようにルーティングを構成します。
- C. Cisco ASA でブラウザ プラグインを設定します。
- D. Web サーバーの URL を解決できる DNS サーバーを構成します。
- E. Web サーバーのブックマークを構成します。
正解:D、E
質問 # 87
外部 SSO サーバなしで Cisco ASA で使用できる 2 種類の SSO 機能はどれですか? (2つ選んでください。)
- A. NTLM
- B. SAML
- C. ケルベロス
- D. OAuth 2.0
- E. HTTPベーシック
正解:A、E
解説:
The auto-signon command is a single sign-on method for users of clientless SSL VPN sessions. It passes the login credentials (username and password) to internal servers for authentication using NTLM authentication, basic authentication, or both. Multiple auto-signon commands can be entered and are processed according to the input order (early commands take precedence).
https://www.cisco.com/c/en/us/td/docs/security/asa/asa916/configuration/vpn/asa-916-vpn-config/webvpn-configure-policy-groups.html#ID-2439-00001438
質問 # 88
ネットワーク エンジニアは、500 人の同時ユーザーをサポートし、クライアントからのすべてのトラフィックが確実に ASA を通過し、ユーザーが内部インターフェイス サブネット (192.168.0.0/24) 上のすべてのデバイスにアクセスできるようにする SSLVPN Cisco AnyConnect ソリューションを実装する必要があります。他のすべての構成が適切に設定されていると仮定すると、このソリューションを実装する構成はどれですか?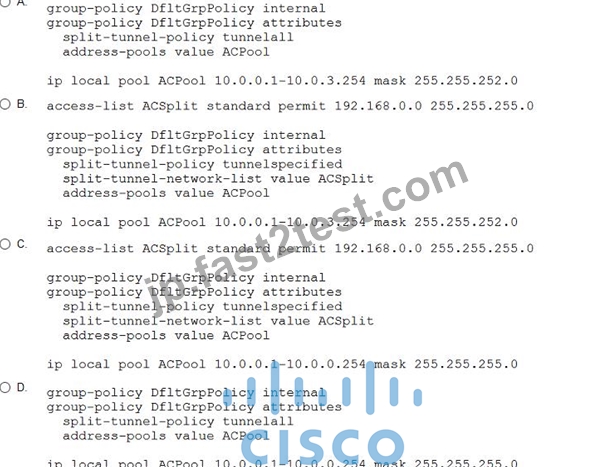
- A. オプション D
- B. オプションC
- C. オプションA
- D. オプション B
正解:C
質問 # 89
TBARを使用するVPNソリューションはどれですか?
- A. Cisco AnyConnect
- B. GETVPN
- C. VTI
- D. DMVPN
正解:B
解説:
Reference:
https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/sec_conn_getvpn/configuration/xe-3s/sec-get- vpn-xe-3s-book/sec-get-vpn.html
質問 # 90
ユーザーがブラウザから URL https://asa.lab に接続すると、信頼できないサーバーの警告が表示されます。この URL は 192.168.10.10 に解決されます。これは、クライアントレス VPN 用に設定された Cisco ASA の IP アドレスです。VPN は最近セットアップされ、内部 CA サーバーから証明書が発行されました。ユーザーはメッセージを無視しても VPN に接続できますが、同じ内部 CA サーバーによって発行された証明書を使用する他の Web サーバーにアクセスする場合、この問題は発生しません。この問題を解決するにはどのアクションを実行すればよいでしょうか?
- A. サブジェクト代替名フィールドに asa.lab を指定して証明書を再発行します。
- B. 証明書に署名した CA をマシンの信頼されたルート CA ストアにインポートします。
- C. サブジェクト共通名フィールドに 192.168.10.10 を指定して証明書を再発行します。
- D. 証明書に署名した CA をユーザーの信頼されたルート CA ストアにインポートします。
正解:A
解説:
https://www.cisco.com/c/en/us/support/docs/security-vpn/public-key-infrastructure-pki/200339-Configure-ASA-SSL-Digital-Certificate-I.html
質問 # 91
展示を参照してください。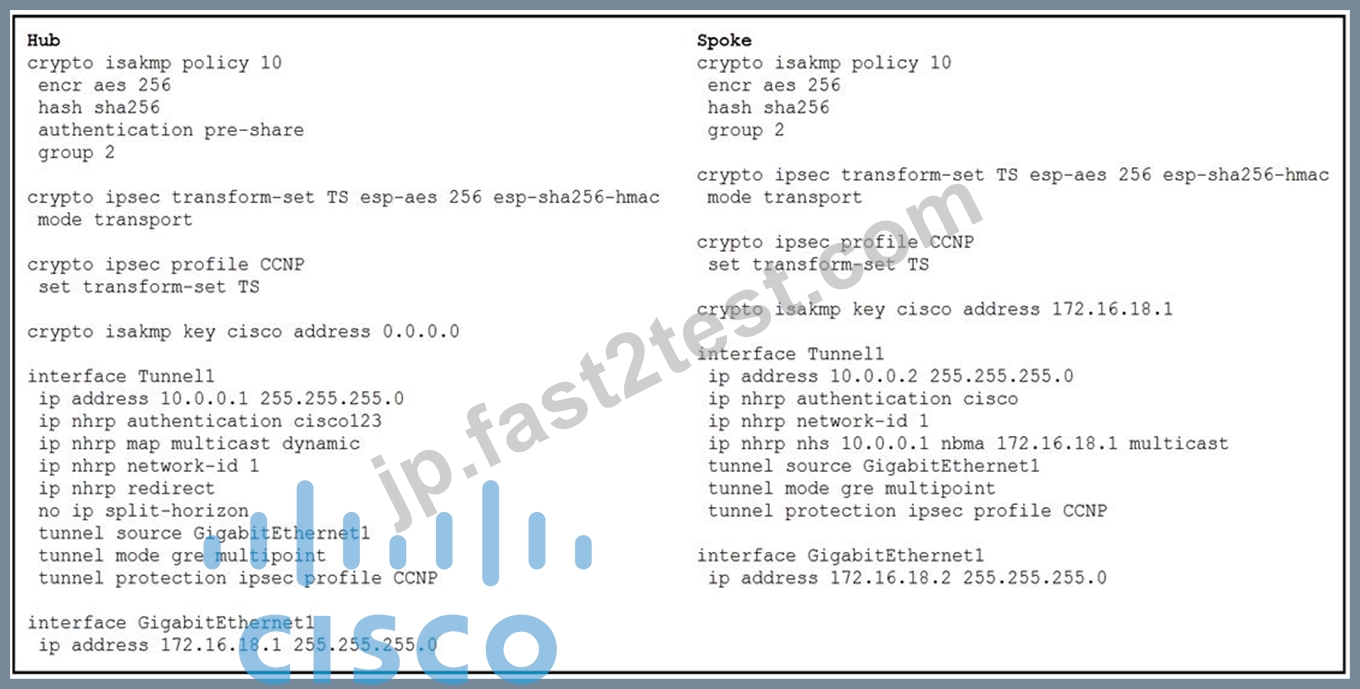
DMVPN スポークがハブとのセッションを確立していません。この問題を解決する 2 つのアクションはどれですか? (2つ選んでください。)
- A. スポークの ISAKMP キー アドレスを 0.0.0.0 に変更します。
- B. トランスフォーム セットをモード トンネルに変更します。
- C. スポークの ISAKMP ポリシー認証を事前共有に変更します。
- D. スポークの nhrp 認証キーを cisco123 に変更します。
- E. スポーク nhs を 172.16.18.1 に、nbma を 10.0.0.1 に変更します。
正解:A、D
質問 # 92
ECC と RSA の 2 つの違いは何ですか? (2つ選んでください。)
- A. 鍵のサイズを大きくしても、ECC は RSA と同じセキュリティを持つことはできません。
- B. ECC でのキー生成は、RSA よりも遅く、CPU を集中的に使用します。
- C. ECC は RSA と同じセキュリティを持つことができますが、キー サイズは短くなります。
- D. ECC は RSA に比べて性能が劣ります。
- E. ECC でのキー生成は、RSA よりも高速で、CPU への負荷が低くなります。
正解:C、E
質問 # 93
ネットワーク エンジニアは、企業向けのクライアントレス VPN ソリューションを設計する必要があります。 VPN ユーザーは、いくつかの内部 Web サーバーにアクセスできる必要があります。これらの Web サーバーへの到達可能性をテストしたところ、1 つの Web サイトが ASA によって正しく書き換えられていないことがわかりました。
クライアントレス VPN セットアップを可能にしながら、この問題に対する潜在的な解決策は何ですか?
- A. Web サーバーの IP アドレスでスマート トンネルを設定します。
- B. Web サーバの IP アドレスを持つスプリット トンネルで Cisco AnyConnect を設定します。
- C. ASA パブリック アドレスをポート 80 の Web サーバー プライベート アドレスに変換する NAT ルールを設定します。
- D. Web サーバーの IP アドレスを許可するように WebACL を設定します。
正解:C
質問 # 94
DMVPNフェーズ3クラウドのすべてのルーターで一致する必要があるパラメーターはどれですか?
- A. GREトンネルキー
- B. NHRPネットワークID
- C. EIGRPスプリットホライズン設定
- D. トンネルVRF
正解:A
質問 # 95
AnyConnect-EAP を使用して、ルータが IKEv2 AnyConnect 用に設定されています。管理者は、管理者と従業員のプロファイルをどのように分離して、接続時に承認が異なるようにしますか?
- A. ヘッドエンドでグループ エイリアスを定義し、ユーザーが接続時に適切なエイリアスを選択するようにします。
- B. ヘッドエンドでキー ID を定義し、管理者とユーザーのキー ID に一致する 2 つの XML プロファイルを作成します。
- C. ヘッドエンドでグループ URL を定義し、2 つの XML プロファイルを作成して、管理者とユーザー グループの URL を一致させます。
- D. 証明書マップを作成し、適切な証明書フィールドで照合します
正解:C
解説:
According to the document Configure FlexVPN: AnyConnect IKEv2 Remote Access with Local User Database, one way to separate profiles for administrators and employees is to use group-urls on the headend and create two XML profiles to match the administrator and user group urls. This allows the headend to assign different group-policies and tunnel-groups based on the group-url that the user connects to. For example:
webvpn enable outside anyconnect image disk0:/anyconnect-win-4.6.03049-webdeploy-k9.pkg 1 anyconnect enable tunnel-group-list enable group-policy Admin internal group-policy Admin attributes vpn-tunnel-protocol ikev2 ssl-client address-pools value AdminPool group-policy User internal group-policy User attributes vpn-tunnel-protocol ikev2 ssl-client address-pools value UserPool tunnel-group Admin type remote-access tunnel-group Admin general-attributes default-group-policy Admin tunnel-group Admin webvpn-attributes group-url https://10.0.0.1/Admin enable tunnel-group User type remote-access tunnel-group User general-attributes default-group-policy User tunnel-group User webvpn-attributes group-url https://10.0.0.1/User enable The XML profiles can be created with the AnyConnect Profile Editor and uploaded to the headend. The profile for administrators should have the server list entry as:
<ServerList> <HostEntry> <HostName>Admin</HostName> <HostAddress>10.0.0.1</HostAddress> <PrimaryProtocol>IPsec</PrimaryProtocol> <UserGroup>Admin</UserGroup> </HostEntry> </ServerList> The profile for users should have the server list entry as:
<ServerList> <HostEntry> <HostName>User</HostName> <HostAddress>10.0.0.1</HostAddress> <PrimaryProtocol>IPsec</PrimaryProtocol> <UserGroup>User</UserGroup> </HostEntry> </ServerList> This way, when the user connects to the headend, they can choose either Admin or User from the drop-down list and get the appropriate authorization based on their group-url.
質問 # 96
ネットワーク エンジニアは、500 人の同時ユーザーをサポートし、クライアントからのすべてのトラフィックが確実に ASA を通過し、ユーザーが内部インターフェイス サブネット (192.168.0.0/24) 上のすべてのデバイスにアクセスできるようにする SSLVPN Cisco AnyConnect ソリューションを実装する必要があります。他のすべての構成が適切に設定されていると仮定すると、このソリューションを実装する構成はどれですか?
- A. オプション D
- B. オプションC
- C. オプションA
- D. オプション B
正解:C
解説:
"ensures all traffic from the client passes through the ASA" that is one of the requirements. Meaning all traffic should pass through the tunnel, I know they mention 192.168.0.0 network but that is just to confuse.
質問 # 97
......
更新された検証済みの合格させる300-730日本語試験にはリアル問題と解答:https://jp.fast2test.com/300-730J-premium-file.html